
Cyberprzestępcy mogą przejąć urządzenia smart home. NASK radzi, jak się chronić
Inteligentne urządzenia domowe mogą stać się celem cyberataków poprzez przejęcie urządzenia lub uzyskanie dostępu do danych użytkownika – wynika z raportu NASK. Pod koniec 2025 r. 21,1 mld urządzeń na świecie było podłączonych do tzw. internetu rzeczy czyli sieci połączonych ze sobą urządzeń.
Opublikowany w poniedziałek raport NASK „Urządzenia IoT w domu. Jak korzystać z nich bezpiecznie?” poświęcony jest bezpieczeństwu inteligentnych urządzeń domowych. Chodzi o sprzęty wyposażone w technologie umożliwiające m.in. zdalne sterowanie, komunikację z innymi urządzeniami oraz automatyzację codziennych czynności. Przykładem może być podłączony do internetu inteligentny czajnik, który można zdalnie uruchomić i ustawić wybraną temperaturę wody.
Jak wyjaśnił NASK, tzw. internet rzeczy (IoT) to sieć połączonych ze sobą urządzeń, które mogą gromadzić dane, wymieniać informacje i współpracować za pośrednictwem internetu lub innych sieci komunikacyjnych. Rozwiązania te pozwalają m.in. automatyzować codzienne czynności, zdalnie sterować sprzętami oraz tworzyć zintegrowane systemy inteligentnego domu.
Przywołane w raporcie dane wskazują, że pod koniec 2025 r. 21,1 mld urządzeń na świecie było podłączonych do sieci urządzeń IoT. Według prognoz wartość ta ma wzrosnąć do 39 mld w ciągu 5 lat, a za 10 lat przekroczyć 50 mld.
Coraz więcej Polaków narażonych na cyberataki. Jakie incydenty są najpopularniejsze? Sprawdź!
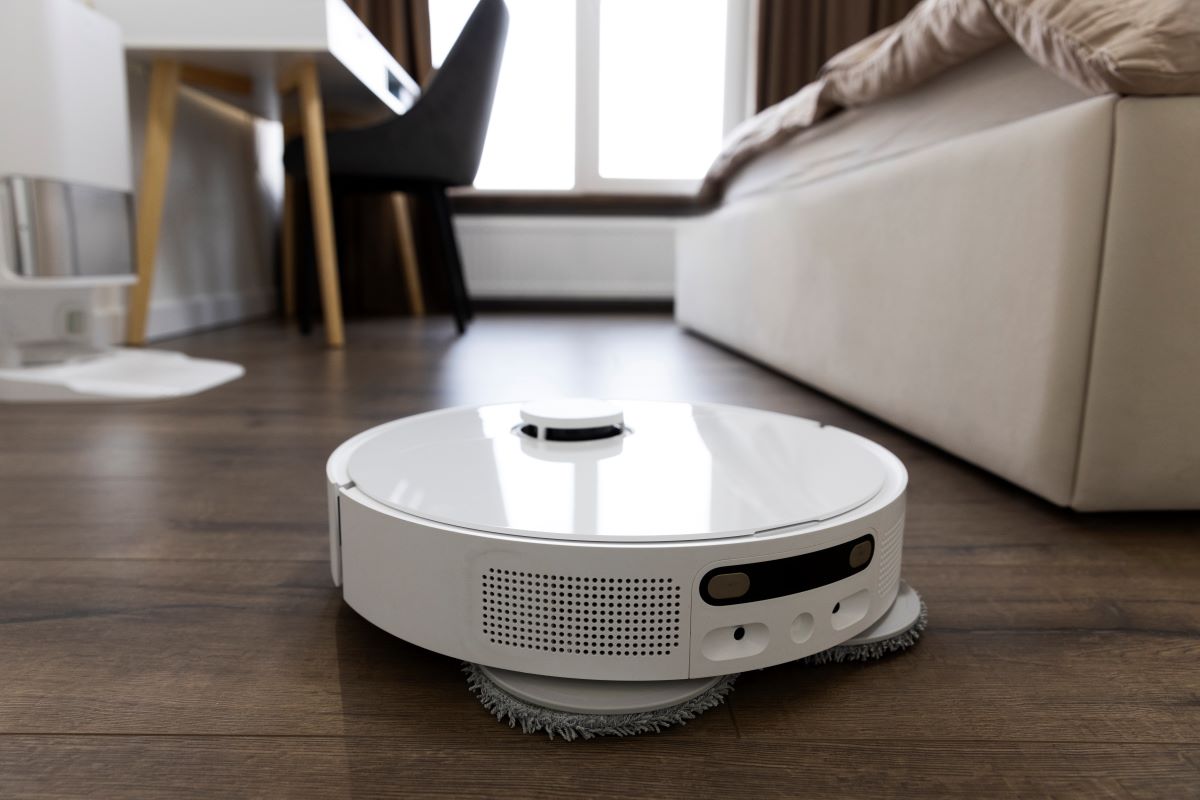
Robot sprzątający, który w niepowołanych rękach zamieni się w szpiega
Autorzy raportu zwracają uwagę, że nieodpowiednio zabezpieczone urządzenia mogą stać się łatwym celem cyberataków. „Bezpieczeństwo domowych urządzeń IoT to przede wszystkim ochrona nas jako użytkowników. Korzystanie z technologii wymaga odpowiedzialnego podejścia. To nasze zachowania i decyzje stanowią pierwszą linię obrony przed zagrożeniami” – zaznaczyła w materiale prasowym NASK współautorka poradnika, starsza specjalistka ds. edukacyjno-informacyjnych Katarzyna Grabowska.
Wśród zagrożeń wyróżniono w raporcie przejęcie urządzenia (np. przechwytywanie obrazu z kamery), ujawnienie rozkładu mieszkania (np. mapa zapisana przez robot sprzątający) oraz dostęp do danych użytkownika (np. pliki na komputerze).
Zdaniem Anny Felkner, współautorki raportu oraz dyrektorki Pionu Badań i Systemów Cyberbezpieczeństwa w NASK bezpieczeństwo inteligentnego domu zaczyna się jeszcze przed zakupem urządzenia. „Warto sprawdzić, jakie dane będzie ono gromadzić, czy producent zapewnia aktualizacje i jak reaguje na wykryte podatności” – zauważyła ekspertka.
Jakie zalecenia podano w celu zwiększenia bezpieczeństwa?
Chodzi o to, aby przed zakupem sprawdzić czy dane urządzenie nie zawiera podatności. Jednym ze sposobów – jak czytamy w raporcie – jest sprawdzenie urządzenia w ogólnodostępnej bazie Common Vulnerabilities and Exposures (CVE). Innymi sposobem może być również sprawdzenie opinii użytkowników korzystających wcześniej z danego urządzenia oraz sprawdzenie w instrukcji obsługi sprzętu kwestii związanych z bezpieczeństwem.
Autorzy raportu zalecili również sprawdzenie informacji związanych z aktualizacjami, wsparciem oraz potencjalnym serwisem urządzenia.
Z raportu wynika, że przed podłączeniem urządzenia ważna jest również zmiana ustawień sieci Wi-Fi. Chodzi m.in. o zmianę nazwy i hasła, sprawdzenie standardu zabezpieczeń (np. korzystanie protokołu WPA3), a także separację sieci (oddzielenie urządzeń IoT od komputerów i telefonów).
Z kolei w momencie pozbywania się urządzeń eksperci radzą aby wykonać reset fabryczny urządzenia, usunąć go z konta producenta, a także usunąć go z sieci domowej oraz innych aplikacji do których zostało ono dodane.

